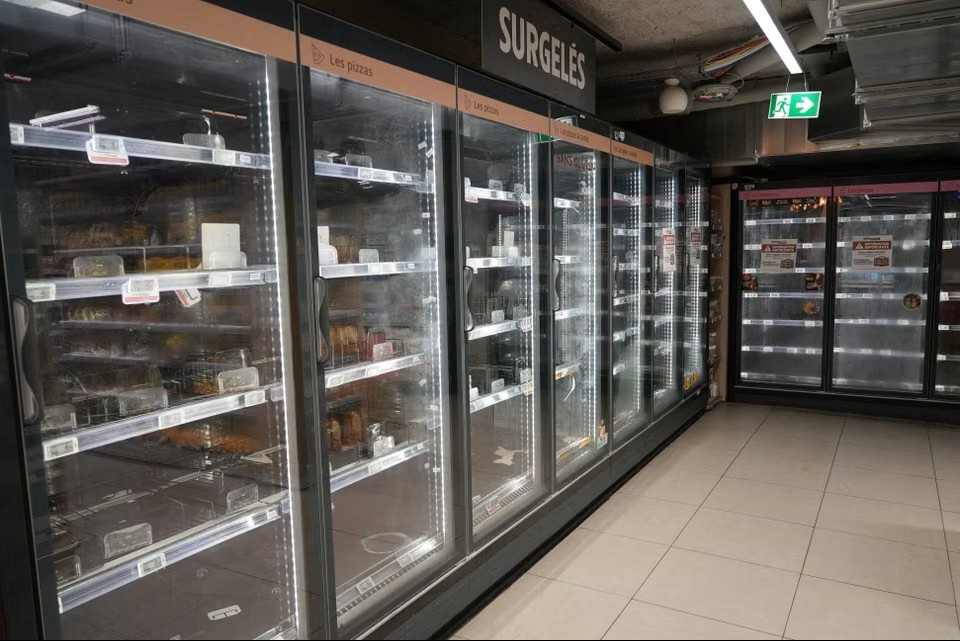
Французька влада встановила ймовірних організаторів масштабних кібератак на холодильне обладнання сотень супермаркетів, які сталися в жовтні 2026 року. Париж офіційно звинуватив у цифровому саботажі підрозділ Корпусу вартових ісламської революції (КВІР) Ірану. Зловмисники дистанційно змінювали температурні налаштування холодильників, що спричинило псування продуктів, значні фінансові збитки та пошкодження обладнання. Франція вже викликала іранського посла та заявила про підготовку санкцій на рівні Європейського Союзу.
Кібератаки на супермаркети Франції: кого підозрюють у їхній організації
Прокуратура Парижа оголосила про відкриття судового розслідування щодо іранської хакерської групи Shahid Kaveh, яку пов’язують із кіберпідрозділом Корпусу вартових ісламської революції. Правоохоронці вважають, що саме ця структура могла організувати масштабне втручання в роботу холодильного обладнання французьких супермаркетів у жовтні. Слідство ведеться стосовно керівника групи, двох його заступників та інших осіб, причетність яких ще встановлюють.
За інформацією прокуратури, під час розслідування фахівці з кібербезпеки виявили характерний для цього підрозділу спосіб проведення атак. Серед цифрових слідів — використання перської мови фарсі та IP-адрес, пов’язаних із пристроями, розташованими на території Ірану. Разом з іншими технічними ознаками це дало французьким правоохоронцям підстави пов’язати операцію з іранською кіберструктурою.
Прокуратура також ініціювала процедуру отримання міжнародних ордерів на арешт кількох підозрюваних. Розслідування стосується незаконного втручання в автоматизовані системи та пошкодження майна організованою групою із застосуванням способів, небезпечних для людей.
Міністр закордонних справ Франції Жан-Ноель Барро публічно поклав відповідальність за кібератаку на КВІР. Він охарактеризував інцидент як безпрецедентний за масштабами та небезпекою випадок цифрового саботажу на французькій території. Водночас офіційні звинувачення Парижа ще не є судовим рішенням про винуватість конкретних осіб.
Про це повідомляє: Le Monde із посиланням на заяви прокуратури Парижа та міністра закордонних справ Франції Жана-Ноеля Барро від 9 листопада 2026 року.
Як хакери атакували холодильники та завдали мільйонних збитків
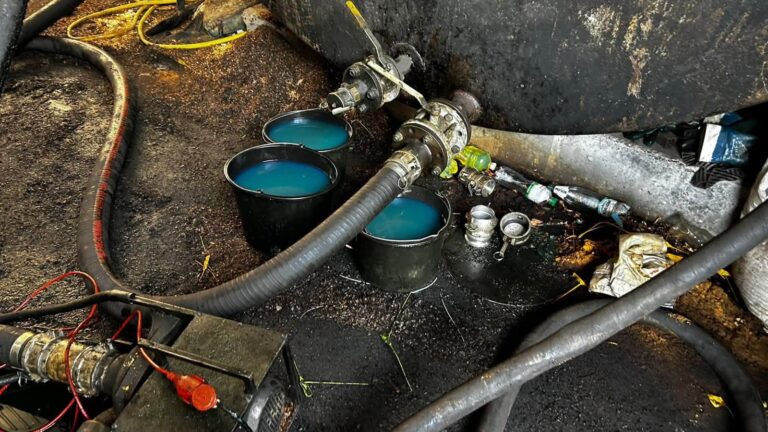
Масштабна кібератака відбулася в жовтні, переважно в ніч із 11 на 12 жовтня та наступної ночі. Зловмисники отримували віддалений доступ до систем керування холодильним обладнанням і змінювали режими його роботи. Зокрема, вони активували цикли розморожування, через що холодильні та морозильні камери переставали підтримувати необхідну температуру для зберігання продуктів.
У деяких магазинах температурні показники підіймалися приблизно до +50°C. В окремих супермаркетах мережі Intermarché обладнання залишалося в такому режимі близько шести годин, внаслідок чого значна частина м’яса, риби, молочних продуктів та заморожених товарів стала непридатною для продажу. Також повідомлялося про випадки загоряння холодильних установок.
За даними французької влади, атака зачепила приблизно 700 супермаркетів із близько 10 тисяч, що працюють у країні. Серед постраждалих торговельних мереж називали Intermarché, Carrefour, Monoprix, E.Leclerc та Coopérative U. Лише Intermarché повідомляла про фінансові втрати, які оцінювали в десятки мільйонів євро.
Для торговельних мереж наслідки не обмежилися втратою продуктів. Магазини були змушені перевіряти обладнання, відновлювати роботу систем охолодження, утилізувати зіпсовані товари та забезпечувати дотримання санітарних вимог. Остаточний розмір збитків усіх постраждалих підприємств ще уточнюється.
Як зловмисникам вдалося отримати контроль над обладнанням
Фахівці з кібербезпеки встановили, що однією з головних причин вразливості холодильних систем стали недостатньо захищені засоби дистанційного керування. Сучасні супермаркети використовують мережеві контролери для підтримання температури, управління розморожуванням та віддаленого виявлення технічних несправностей. Такі системи дозволяють обслуговувати обладнання без постійної присутності спеціалістів безпосередньо в магазині.
Однак частина постраждалих установок використовувала застаріле програмне забезпечення або мала небезпечні налаштування доступу. Зокрема, в розслідуванні згадуються системи компаній Danfoss та Dixell. Представники Danfoss підтверджували, що частина атакованого обладнання працювала на старих версіях програмного забезпечення, які більше не відповідали сучасним вимогам кіберзахисту.
За таких умов хакери могли втручатися в роботу фізичного обладнання через цифрову мережу. На відміну від традиційних атак, спрямованих на викрадення інформації або блокування комп’ютерів, тут зловмисники безпосередньо впливали на температурні режими та технологічні процеси. Це перетворило звичайне холодильне обладнання на інструмент завдання економічних збитків.
Франція викликала посла Ірану та готує санкції ЄС
Після оголошення результатів розслідування французьке Міністерство закордонних справ викликало посла Ірану. Париж заявив, що подібне втручання в цивільну інфраструктуру становить загрозу національним інтересам і безпеці населення. Французька влада має намір домагатися санкцій проти осіб та структур, яких вважає відповідальними за організацію кібератаки.
Міністр Жан-Ноель Барро повідомив, що відповідні обмежувальні заходи планують запроваджувати на європейському рівні. Це означає необхідність подальших консультацій із партнерами Франції в Європейському Союзі. Поки що повідомлення стосується наміру запровадити санкції, а не вже ухваленого загальноєвропейського рішення.
На момент оприлюднення звинувачень іранська сторона не надала публічної відповіді на заяви французьких посадовців. Водночас Тегеран раніше неодноразово заперечував причетність до шкідливих кібероперацій проти інших держав.
Французьке розслідування триває, а правоохоронці продовжують збирати докази, необхідні для встановлення відповідальності конкретних осіб.
Подібні кібератаки вже зачепили інші країни Європи
Після жовтневих інцидентів у Франції на початку листопада Європою прокотилася нова хвиля атак на холодильне обладнання. Постраждали супермаркети у Швеції, Бельгії, Люксембурзі та Ірландії. Зловмисники знову втручалися в роботу систем охолодження, через що магазини були змушені вилучати частину продуктів із продажу та перевіряти технічний стан обладнання.
Раніше ШТАБ.info повідомляв про повторну кібератаку на холодильники супермаркетів у Європі. Зокрема, у Швеції проблеми зафіксували в магазинах Coop та ICA, а в Бельгії — у торговельних мережах Carrefour і Spar. У деяких випадках температура морозильних камер також підійматися до небезпечних значень, що призводило до псування товарів.
Ще один резонансний інцидент стався у Франції, де хакери втрутилися в роботу холодильного обладнання на трьох об’єктах Французької служби крові. Зловмисники намагалися змінити температурні режими сховищ донорської плазми, однак автоматичні системи контролю своєчасно виявили загрозу. Працівники змогли захистити запаси, тому втрат компонентів крові та наслідків для здоров’я людей не зафіксували.
Про цей випадок ШТАБ.info також розповідав у матеріалі про кібератаку на сховища донорської плазми у Франції.
Важливо, що французька влада поки не встановила спільних організаторів усіх цих інцидентів. Зокрема, залишається відкритим питання, чи пов’язана листопадова хвиля атак із групою Shahid Kaveh, яку підозрюють у жовтневому саботажі. Схожість методів втручання не є достатнім доказом того, що всі операції здійснили одні й ті самі хакери.
Чому кібератаки на холодильне обладнання небезпечні для критичної інфраструктури
Інциденти у Франції та інших європейських країнах продемонстрували, що навіть побутове й промислове обладнання, підключене до інтернету, може стати ціллю масштабних кібероперацій. У випадку супермаркетів наслідками стали зіпсовані продукти та фінансові втрати, однак аналогічні вразливості потенційно можуть існувати в системах опалення, водопостачання, вентиляції та медичного зберігання.
Особливу небезпеку становить використання застарілих контролерів, слабких паролів і відкритого доступу до систем дистанційного керування. Саме тому європейські фахівці рекомендують компаніям перевіряти захищеність технологічного обладнання, своєчасно оновлювати програмне забезпечення та обмежувати можливості віддаленого підключення.
Рішення Франції публічно назвати ймовірних організаторів жовтневої атаки стало важливим етапом розслідування. Водночас правоохоронцям ще належить встановити повний перелік причетних осіб, визначити масштаб їхніх дій та з’ясувати, чи мають вони стосунок до інших випадків цифрового саботажу в Європі.