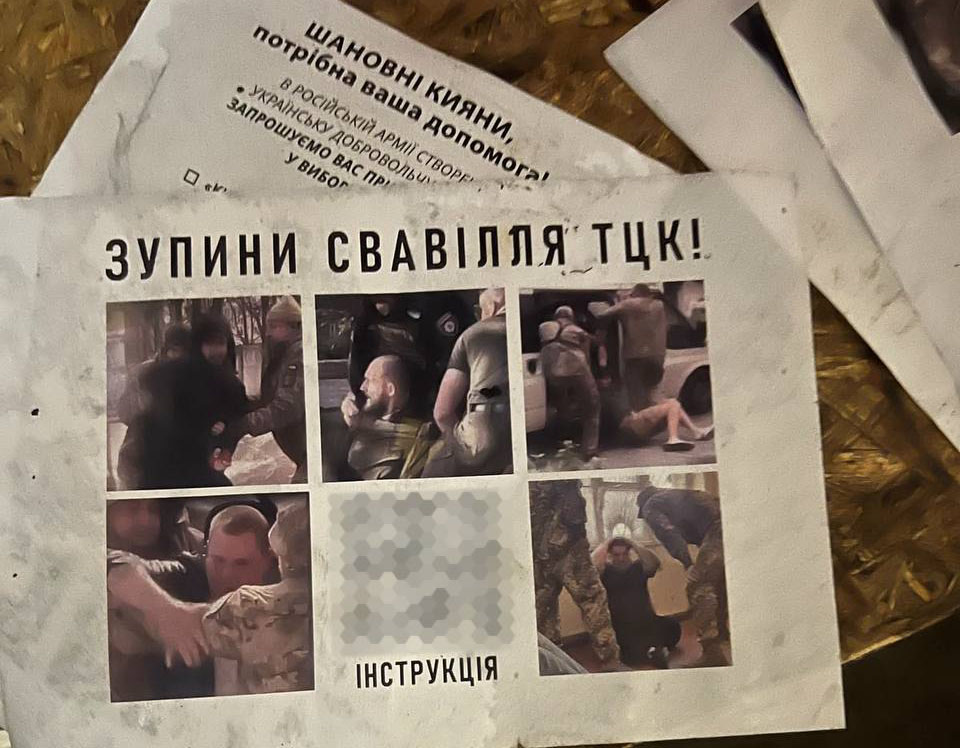
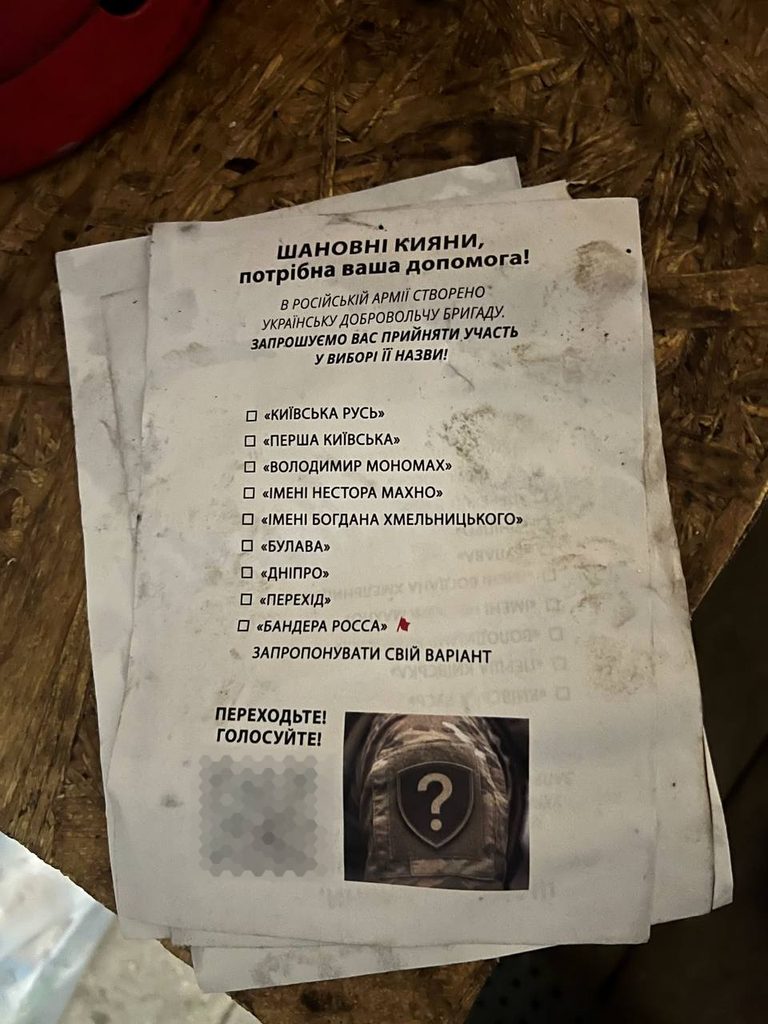
Увечері 4 листопада над Україною збили «Шахед» із листівками та бойовою частиною, який прямував на Київ. Військові попередили про можливу кіберпастку за QR-кодом на агітаційних матеріалах. Це відбувається на тлі застережень ISW про спроби кремля використати події в Петропавлівській Борщагівці для розколу українського суспільства.
Що ніс «Шахед» із листівками
За словами командувача, безпілотник збили поблизу позицій 427-ї окремої бригади СБС «Рарог». Разом із бойовою частиною він перевозив брикет агітаційних матеріалів. Бровді пов’язав їх поширення з російськими інформаційно-психологічними операціями.
На листівках містився QR-код, який на оприлюднених фотографіях навмисно розмили. Мадяр закликав його не сканувати через імовірний ризик викрадення даних або зараження смартфона.Технічних результатів перевірки посилання в дописі не наведено.
Про це повідомляє: командувач Сил безпілотних систем Роберт Бровді — Мадяр.
Як це перегукується з подіями на Борщагівці
Агітаційний вантаж виявили на тлі резонансу довкола сутичок у Петропавлівській Борщагівці. За оцінкою Інституту вивчення війни, кремль використав цей інцидент для посилення розбрату в українському суспільстві. Аналітики зазначають, що російські посадовці та пропагандисти поширювали непідтверджені звинувачення, використовуючи напругу навколо мобілізації.
Поява листівок із безпілотника узгоджується з описаною ISW тактикою інформаційного впливу. Це дає додаткові підстави серйозно ставитися до висновку аналітиків: росія намагається використати болючу для українців тему мобілізації, поглибити недовіру та посилити внутрішнє протистояння. Втім, прямого зв’язку між запуском цього дрона та подіями на Борщагівці наразі не встановлено.
Використання суспільної напруги російською пропагандою також не дає відповіді на всі питання щодо самого інциденту. Перевірка можливих порушень і встановлення відповідальності залишаються окремим завданням правоохоронців. Оцінку інформаційної кампанії слід відділяти від висновків про дії конкретних учасників сутичок.
Чому небезпечно відкривати невідомі посилання
Держспецзв’язку пояснює, що підозрілі посилання можуть спрямовувати на сайти для викрадення персональних даних або поширення шкідливих файлів. Зокрема, у зафіксованих фахівцями атаках користувачів спонукали завантажувати архіви й запускати скрипти, які передавали документи зловмисникам. Тому не варто вводити дані чи відкривати файли на невідомих ресурсах, навіть якщо повідомлення викликає сильні емоції або цікавість.